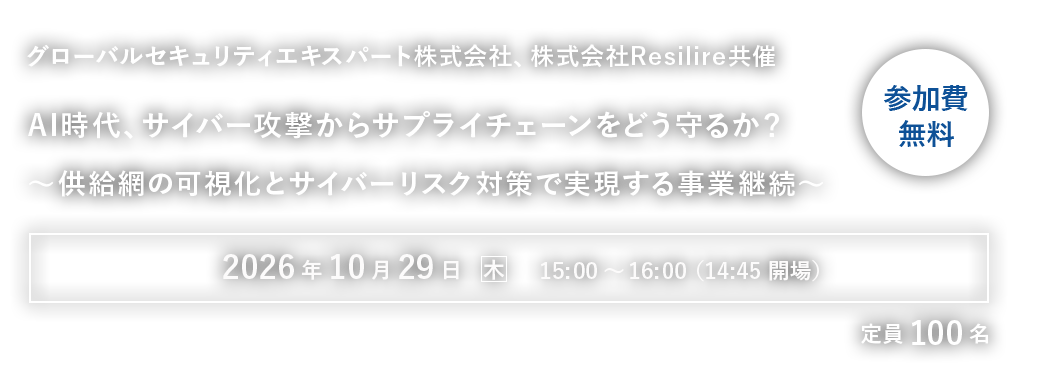
ウェビナー概要
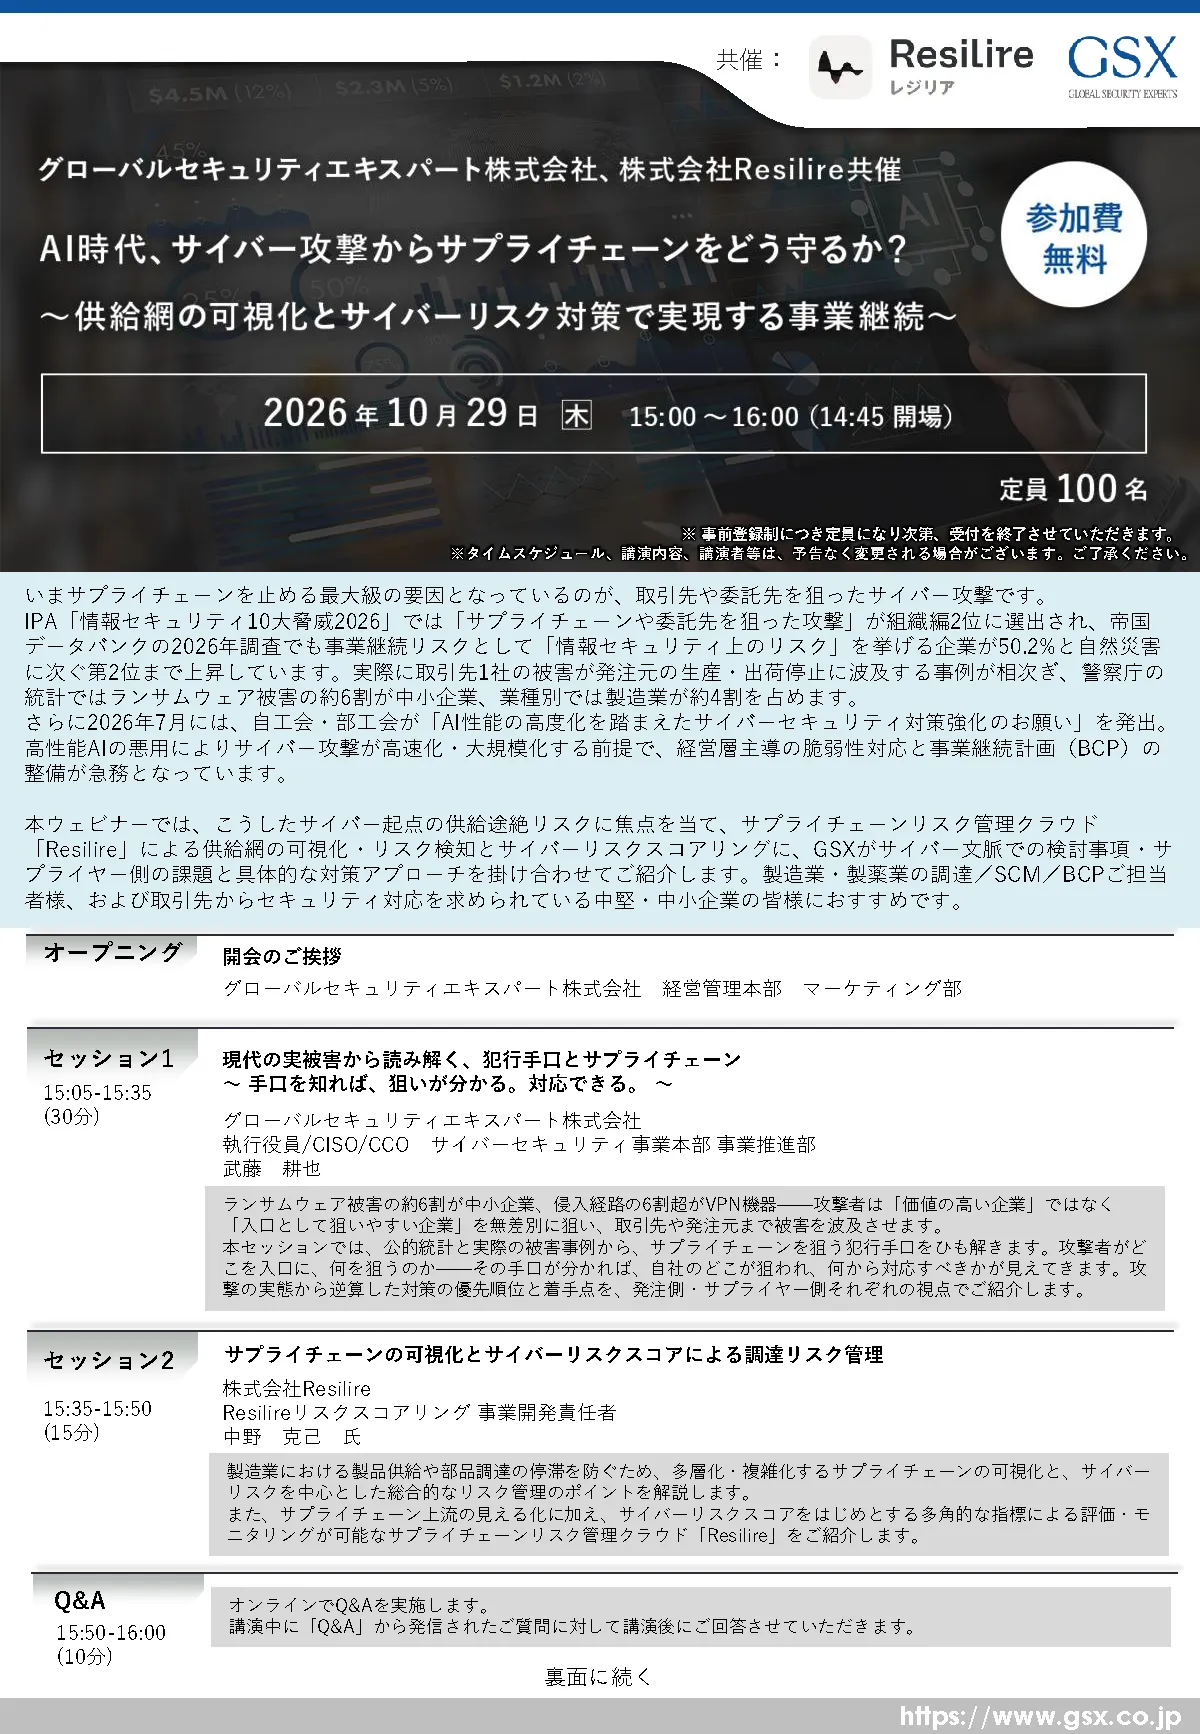
いまサプライチェーンを止める最大級の要因となっているのが、取引先や委託先を狙ったサイバー攻撃です。
IPA「情報セキュリティ10大脅威2026」では「サプライチェーンや委託先を狙った攻撃」が組織編2位に選出され、帝国データバンクの2026年調査でも事業継続リスクとして「情報セキュリティ上のリスク」を挙げる企業が50.2%と自然災害に次ぐ第2位まで上昇しています。実際に取引先1社の被害が発注元の生産・出荷停止に波及する事例が相次ぎ、警察庁の統計ではランサムウェア被害の約6割が中小企業、業種別では製造業が約4割を占めます。
さらに2026年7月には、自工会・部工会が「AI性能の高度化を踏まえたサイバーセキュリティ対策強化のお願い」を発出。
高性能AIの悪用によりサイバー攻撃が高速化・大規模化する前提で、経営層主導の脆弱性対応と事業継続計画(BCP)の整備が急務となっています。
本ウェビナーでは、こうしたサイバー起点の供給途絶リスクに焦点を当て、サプライチェーンリスク管理クラウド「Resilire」による供給網の可視化・リスク検知とサイバーリスクスコアリングに、GSXがサイバー文脈での検討事項・サプライヤー側の課題と具体的な対策アプローチを掛け合わせてご紹介します。製造業・製薬業の調達/SCM/BCPご担当者様、および取引先からセキュリティ対応を求められている中堅・中小企業の皆様におすすめです。
15:05-15:35
(30分)
ランサムウェア被害の約6割が中小企業、侵入経路の6割超がVPN機器——攻撃者は「価値の高い企業」ではなく「入口として狙いやすい企業」を無差別に狙い、取引先や発注元まで被害を波及させます。
本セッションでは、公的統計と実際の被害事例から、サプライチェーンを狙う犯行手口をひも解きます。攻撃者がどこを入口に、何を狙うのか——その手口が分かれば、自社のどこが狙われ、何から対応すべきかが見えてきます。攻撃の実態から逆算した対策の優先順位と着手点を、発注側・サプライヤー側それぞれの視点でご紹介します。
15:35-15:50
(15分)
製造業における製品供給や部品調達の停滞を防ぐため、多層化・複雑化するサプライチェーンの可視化と、サイバーリスクを中心とした総合的なリスク管理のポイントを解説します。
また、サプライチェーン上流の見える化に加え、サイバーリスクスコアをはじめとする多角的な指標による評価・モニタリングが可能なサプライチェーンリスク管理クラウド「Resilire」をご紹介します。
15:50-16:00
(10分)
オンラインでQ&Aを実施します。
講演中に「Q&A」から発信されたご質問に対して講演後にご回答させていただきます。
※タイムスケジュール、講演内容、講演者等は、予告なく変更される場合がございます。ご了承ください。
※類似サービスを提供しているお客様の場合は、ご参加をお断りすることがございます。

お電話での受付時間:平日8:30〜21:00
メール、フォームは24時間受け付けております

