

「ランサムウェア被害で事業を止めない」
初動対応・IT-BCP・CSIRTを実効化する「平時の備え」


DX推進、クラウド利用、リモートアクセスの常態化により、企業のIT環境は複雑化しています。その一方で、ランサムウェア攻撃は、単なるファイル暗号化にとどまらず、データ窃取と窃取した情報の公開を組み合わせた二重脅迫、暗号化を伴わないノーウェアランサム、委託先や保守用VPNを起点とした侵入など、事業継続を直接脅かす攻撃へと変化しています。今、求められるのは、感染後の復旧だけでなく、発生直後の判断、重要業務の継続、関係者への説明までを含めた備えです。
近年は、製造業、医療業、物流業、小売業、教育業など、業種を問わず被害が公表されています。侵入経路としてはVPN機器やリモートデスクトップなどの外部公開資産が狙われる傾向が強く、攻撃者は脆弱性、認証情報の漏えい、多要素認証の例外、委託先アカウントの不備など、防御側のわずかな隙を突いて侵入します。本コラムでは、ランサムウェア発生時に求められる初動対応、被害拡大を抑える判断、システム停止時にも重要業務を継続するためのIT-BCP(災害やシステム障害時などの有事の際に事業を止めず早期復旧を図るIT継続対策)、そして平時から整備すべきCSIRT(サイバー攻撃や情報漏えいの発生時に被害を最小化する緊急対応チーム)・訓練・監視体制について、事業を止めないための観点から整理します。
目次
1.ランサムウェア攻撃は「暗号化被害」から「事業継続リスク」へ
ランサムウェアは、端末やサーバー上のデータを暗号化して復号の対価を要求する攻撃として知られてきました。近年はこれに加え、攻撃者がVPN機器やリモートデスクトップ、漏えいした認証情報、未修正の脆弱性などを悪用して内部ネットワークに侵入し、探索・権限拡大を行ったうえで、情報窃取やその公開を示唆した脅迫を組み合わせる事例が多く確認されています。また、データを暗号化せず、窃取した情報の公開を材料に金銭を要求する「ノーウェアランサム」も確認されており、被害は単なるファイル復旧の問題にとどまりません。バックアップがあっても、同じネットワーク上に接続された状態であれば暗号化や破壊の対象となるおそれがあるため、バックアップのオフライン保管や復旧手順の定期的な検証を含めた備えが重要です。
特に注意すべきは、ITシステムの停止が事業・現場・顧客対応に直結する点です。OT設備そのものが稼働していても、受発注システム、在庫管理、物流管理、勤怠、基幹システムが停止すれば、製造・出荷・請求・顧客対応が滞ります。つまり、ランサムウェア対策は「情報を守る」だけでなく、「どの業務を止めてはいけないか」「止まった場合にどう代替するか」まで含めて考える経営課題として捉える必要があります。
2.インシデント発生時に求められる初動対応
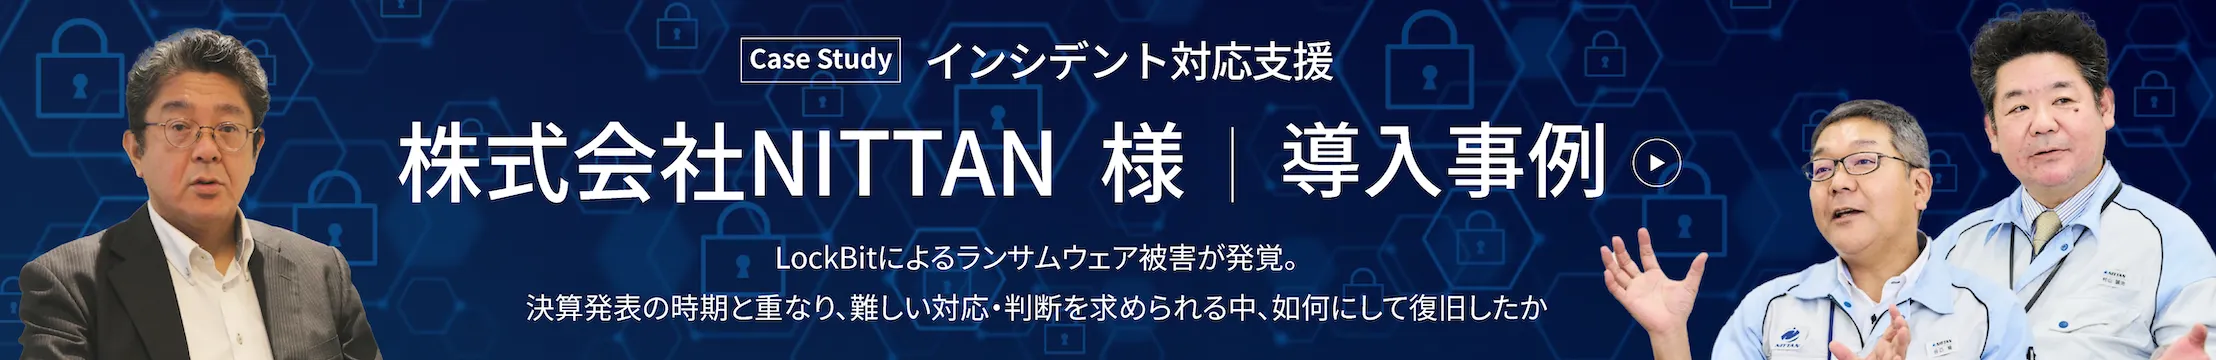
インシデントの初期症状は、必ずしも「攻撃された」と明確に分かるものではありません。「システムにログインできない」「共有フォルダのファイル名が変わっている」「勤怠・販売・物流などの業務システムが利用できない」といった、通常の障害にも見える事象から発覚することが多くあります。こうした兆候を単なる障害として処理してしまうと、攻撃の拡大や証跡の消失につながるおそれがあります。
異常を検知した際に重要なのは、被害が疑われる端末・サーバー・ネットワークを速やかに隔離し、被害拡大を防ぐことです。同時に、情報システム部門だけで判断を抱え込まず、経営層、事業部門、法務、広報、顧客対応、委託先などを含む緊急対策本部を立ち上げ、事業影響と技術対応を並行して判断する必要があります。
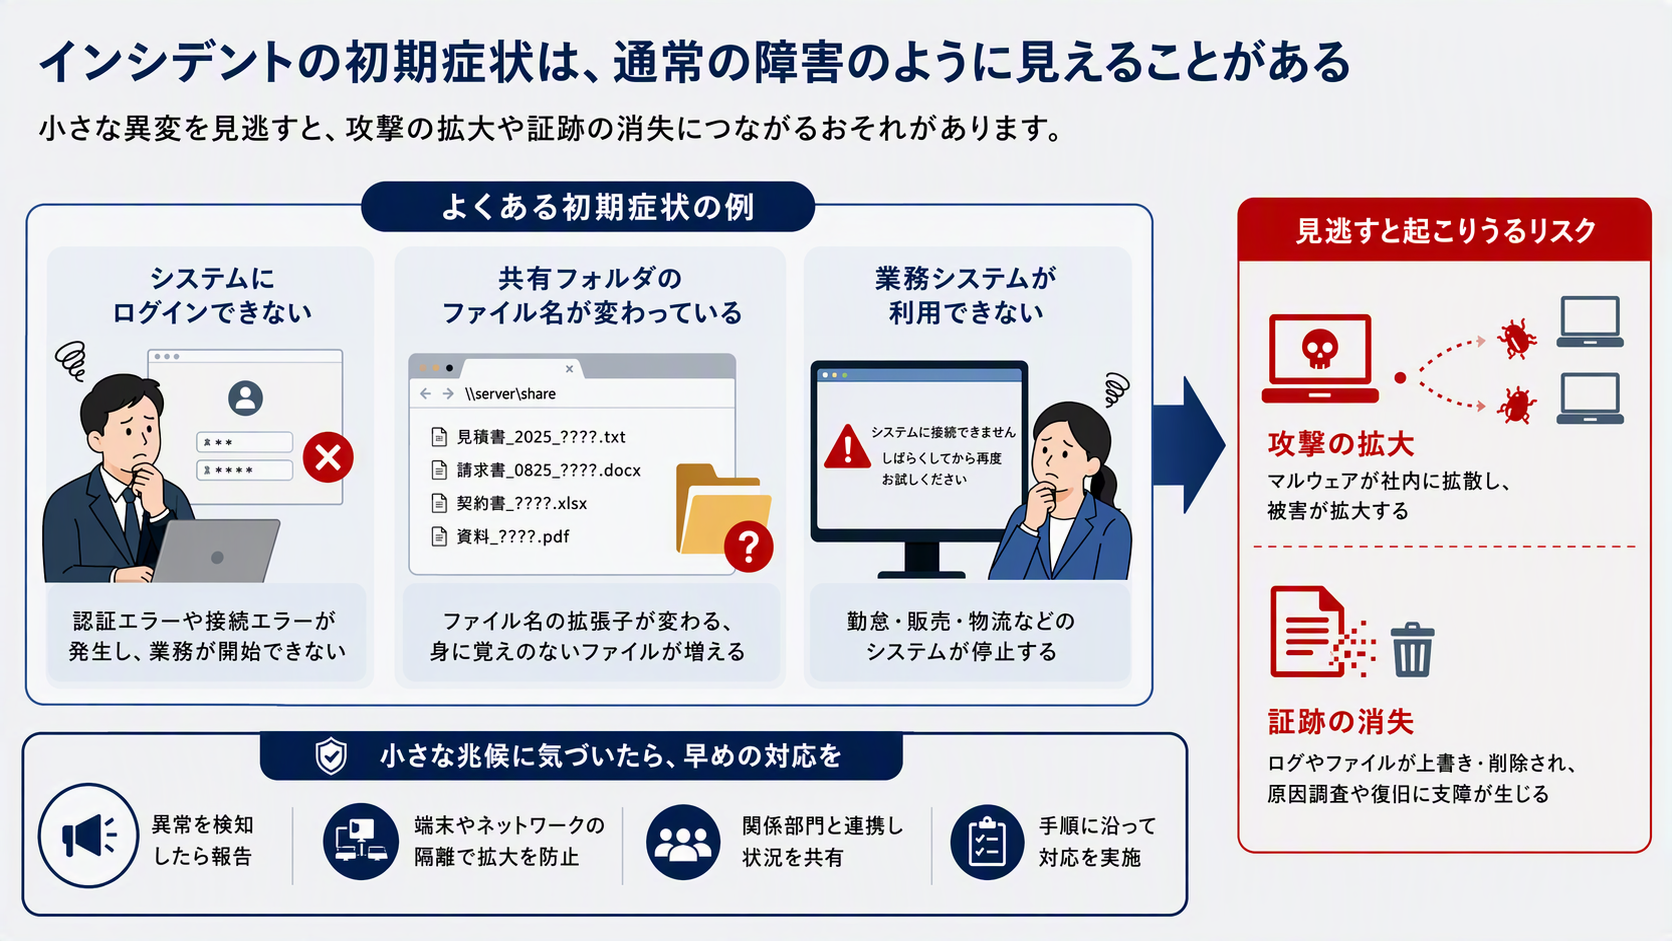
有事の混乱の中で、数多くの難しい判断を、迅速に下していくことが求められます。平時下においても難しい判断を、混乱かつ多数のタスクが並行している中で実行していくことは、判断の難易度を高めます。判断を間違えば混迷が深まり、判断の遅れは被害の拡大や復旧の遅れにつながりかねません。「どこまで遮断するか」「どの業務を優先して再開するか」「外部公表や顧客通知をいつ行うか」をゼロから的確に判断することは困難です。初動対応は被害拡大を抑えるための入口であり、その後に事業をどのように継続・復旧させるかまで見据えておく必要があります。
だからこそ、平時からインシデント対応手順、連絡網、意思決定権限、外部専門家への相談ルート、証跡保全の方法を定め、訓練を通じて判断の「型」を確認しておくことが不可欠です。
3.大手食品メーカーの事例から見える教訓
ある大手食品メーカーでは、早朝に業務システムの一部が利用できないことをきっかけに調査を開始し、サーバー上でランサムウェアの痕跡を確認しました。情報システム部門は経営層へ速やかに報告し、被害拡大を防ぐためにネットワークの遮断や関連システムの隔離を実施しました。
迅速なネットワーク遮断やシステム隔離の措置が取られた一方で、数日間にわたり業務が停止したことは、自社のみならずサプライチェーン全体へ影響を及ぼす事業継続上の大きな課題を残しました。システム停止時にも重要業務を継続するためには、代替調達、代替受発注、在庫・出荷管理、社内外連絡などの代替策を平時から具体化し、関係部門・取引先を含めて実行できる状態にしておくことが求められます。
この事例からは、事業継続に向けた備えの重要性が読み取れます。攻撃を完全に防ぐことが困難な現在、ITの復旧だけでなく、事業を止めないための「サイバーレジリエンス(攻撃を受ける前提で被害を抑え事業を速やかに復旧・継続させる力)」の観点が不可欠です。初動対応で被害拡大を抑え、IT-BCPで重要業務の継続・復旧手順を定め、教育・訓練やディザスタリカバリー(災害や障害時にITシステムやデータを復旧・再開させる取り組み、以下「DR」)環境の整備により実効性を検証し続けることが、有事の混乱を最小化する鍵となります。
4.被害を最小化し、事業を止めないための平時の備え
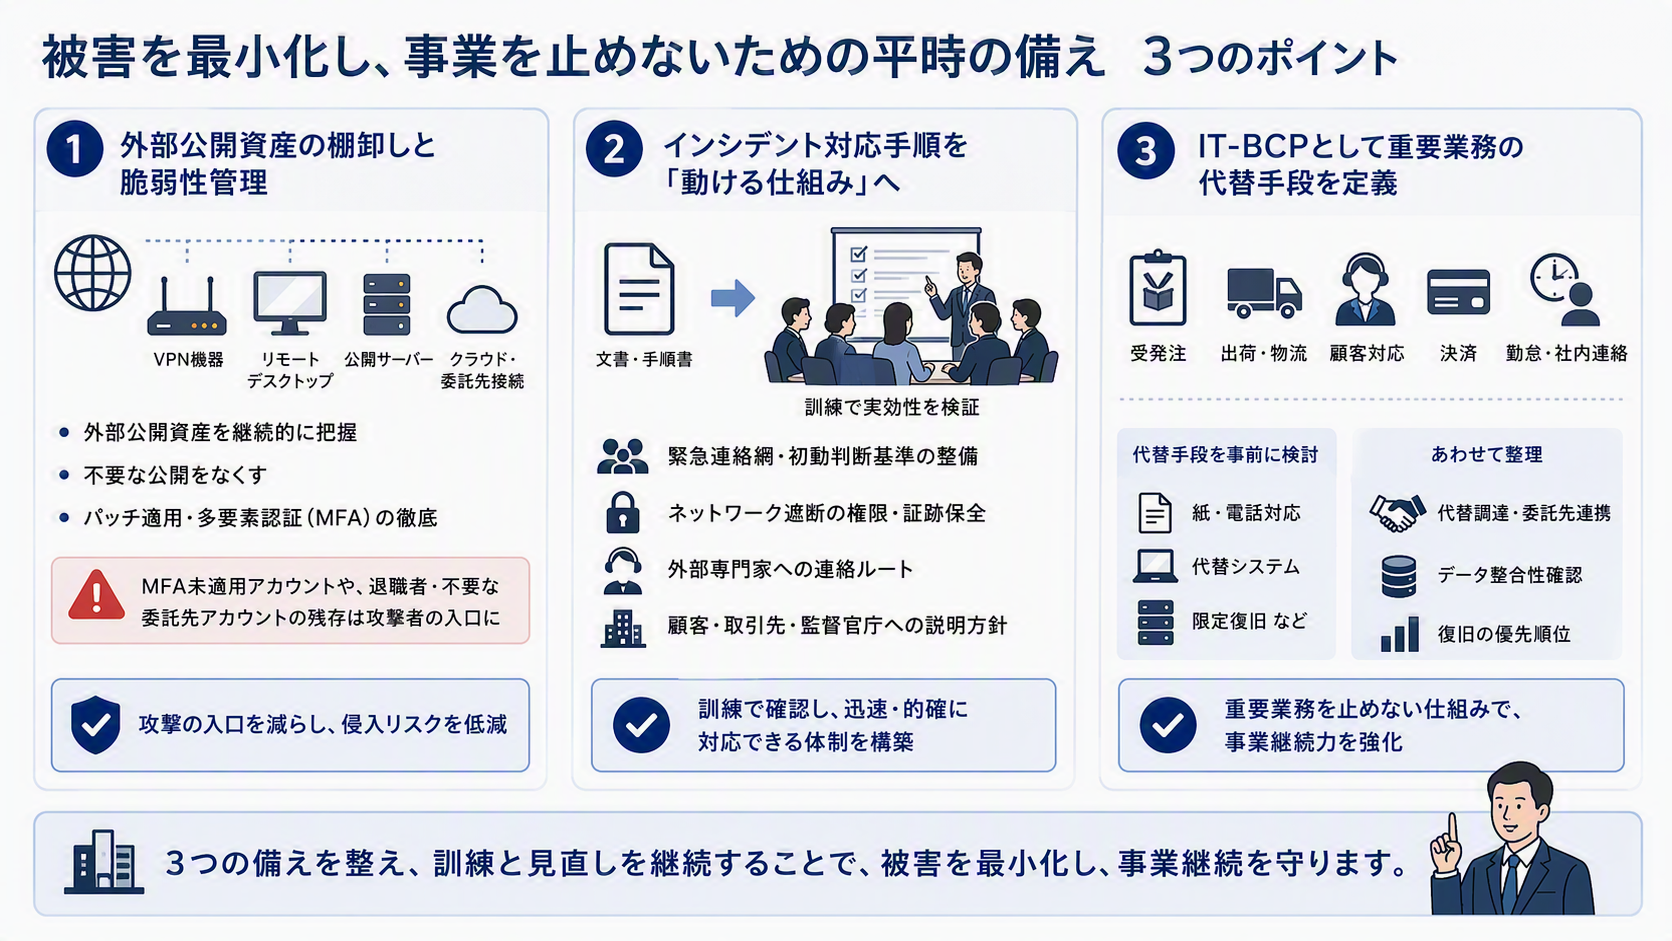
被害を最小化し、事業を止めないための平時の備えとして、3つのポイントが挙げられます。
第一に、外部公開資産の棚卸しと脆弱性管理が必要です。VPN機器、リモートデスクトップ、公開サーバー、クラウド環境、委託先が管理する接続ポイントなどを継続的に把握し、不要な公開をなくし、パッチ適用や多要素認証を徹底します。特に、例外的にMFA(多要素認証)が適用されていないアカウントや、退職者アカウント・不要になった委託先アカウントの残存は、攻撃者に狙われやすい入口です。
第二に、インシデント対応手順を「文書」から「動ける仕組み」へ引き上げることです。緊急連絡網、初動判断基準、ネットワーク遮断の権限、証跡保全、外部専門家への連絡、顧客・取引先・監督官庁への説明方針をあらかじめ整理し、机上演習やシミュレーション訓練で実効性を検証します。初動対応の訓練では、技術的な封じ込めだけでなく、経営判断、事業部門との連携、外部説明のタイミングまで含めて確認することが重要です。
第三に、IT-BCPとして重要業務の代替手段を定義することです。システム復旧を待つだけではなく、受発注、出荷、顧客対応、決済、勤怠、社内連絡など、止めてはいけない業務を特定し、紙・電話・代替システム・限定復旧などの手順を事前に検討します。あわせて、代替調達や委託先との連携、復旧後のデータ整合性確認まで含めて整理しておくことで、システムが停止しても事業影響を最小化しやすくなります。復旧の優先順位を経営判断として明確にしておくことが、事業継続の成否を左右します。
5.GSXが提供する実効性ある支援サービス
ランサムウェア対策を有効に機能させるには、入口対策、検知・対応、事業継続、組織体制を個別に整えるだけでなく、有事に連動して動ける状態にしておくことが重要です。自社の外部公開資産や脆弱性管理、インシデント対応手順、IT-BCP、訓練の実効性に不安がある場合は、まずはGSXのセキュリティ組織化支援サービスをご確認ください。
たとえば、インシデント対応を特定の担当者の経験や判断に依存している場合は、CSIRT構築運用支援サービスを通じて、検知、報告、影響範囲の特定、復旧方針の検討、再発防止までを組織として回せる体制づくりをご支援します。
また、手順書やマニュアルは整備しているものの、有事に本当に使えるか確認できていない場合は、インシデント対応訓練サービスが有効です。机上演習やシミュレーションを通じて、経営層、システム部門、CSIRT、法務、広報、関係会社、ITベンダーなどの連携上の課題を可視化し、改善につなげます。
さらに、システム復旧だけでなく、業務を止めないための代替手段や復旧優先順位を整理したい場合は、IT-BCP文書雛形パッケージをご活用いただけます。重要業務、関係者の役割、教育・訓練、メンテナンス、DR、代替業務手順などをあらかじめ整理することで、ランサムウェア被害時にも「どの業務を、どの順番で、どの手段で継続・復旧するか」を判断しやすくなります。
万が一、すでにマルウェア感染、不正アクセス、情報漏えい、ランサムウェア感染が疑われる場合は、被害拡大を防ぐためにも早期の初動対応が重要です。緊急時には、GSXの緊急対応サービスにより、証跡保全、原因調査、暫定対策、報告対応までを支援します。平時の備えと有事の対応を切り分けず、入口対策、初動対応、事業継続、復旧後の改善を一連の取り組みとして整備していくことが、事業停止リスクの低減につながります。
6.まとめ:ランサムウェア対策は「復旧計画」ではなく「経営の備え」へ
ランサムウェア攻撃は、もはやIT部門だけで完結する問題ではありません。外部公開資産の管理、ID・権限の統制、ログ監視、バックアップ、CSIRT、IT-BCP、広報・法務・顧客対応までを含めた全社的な備えが必要です。
重要なのは、規程やマニュアルを作成すること自体ではなく、それを有事に使える状態にしておくことです。自社の現状を把握し、想定シナリオに基づいて訓練し、見つかった課題を継続的に改善することで、被害をゼロにできなくても、業務停止やサプライチェーンへの影響を最小化することは可能です。
サイバー攻撃が高度化・高速化する今こそ、「起きたらどうするか」ではなく、「起きても事業を止めないために何を準備するか」という視点で、自社のランサムウェア対策を見直してみてはいかがでしょうか。GSXは、組織体制の整備から訓練、IT-BCP、緊急対応まで、お客様の状況に応じた実効性あるセキュリティ対策を支援します。
【執筆】
グローバルセキュリティエキスパート株式会社
サイバーセキュリティ事業本部
プリンシパルコンサルタント
和田直樹 / Wada Naoki
-------
情報セキュリティ全般のプリセールスおよびコンサルティング、新規サービス企画のほか、セキュリティインシデント発生時の全体ハンドリングやリスクコミュニケーションを幅広く支援。経営層向けの人財育成を含め、企業・組織が抱えるセキュリティ課題に対するマネジメント業務などにも従事。
関連情報

「事業を止めない」ためのセキュリティガバナンス──平時・有事を問わず「あるべき体制」と経営のリスク判断
「情報を守る」から「事業を止めない」へ。AIによる攻撃の高速化、能動的サイバー防御法、SCS評価制度を踏まえ、企業が備えるべきセキュリティガバナンスの枠組みと、経営層が下すべきリスク判断のあり方をGSXが解説します。
フロンティアAI時代の盲点を突く:なぜ今、「アセスメント」が根本解決の鍵なのか?
本記事では、目の前の脆弱性対応を急ぐ「部分最適」の罠を紐解き、より広く深い視点で組織の根本原因を掘り下げる「アセスメント」や「監査」の有効性、そして経済産業省が打ち出した新たな評価制度(「サプライチェーンサイバーセキュリティ確保支援事業(通称:SCS評価制度)」)のインパクトについて解説します
生成AI革命がもたらす「攻撃の超高速化」と、企業が構築すべき“AI前提の防御基盤”
生成AIの普及により、サイバー攻撃の高速化・自動化が深刻化しています。本記事では、これからの企業に求められる「AI前提の防御基盤」の重要性と、AIプロンプト診断やSecuriST®認定AIセキュリティエンジニアなど、GSXが提供するAI時代のセキュリティ対策を解説します。
セミナー・イベント
【GSX・Resilire共催】
AI時代、サイバー攻撃からサプライチェーンをどう守るか? ~供給網の可視化とサイバーリスク対策で実現する事業継続~
開催日時:2026年10月29日(木)15:00-16:00
【SB C&S・GSX共催】
Microsoft 365で進めるSCS評価制度対応 ~制度理解から運用まで、企業が押さえるべき実践ポイント~
開催日時:2026年9月10日(木)14:00-15:00
【GSX主催ウェビナー】